{DATE}



Форум
Незнание или халатность?
Денис Колисниченко
За безопасность нужно платить,
а за ее отсутствие - расплачиваться...
Статья очень старая, оставлена здесь больше из ностальгии :) Когда-то давно она была опубликована в Хакере. Здесь еще идет речь об ipchains, поэтому не удивляйтесь :)
В данной статье речь пойдет о получении бесплатного доступа к Internet. Данная статья предназначена для начинающих пользователей Internet, которые не могут или не хотят платить за предоставление доступа к Internet, а также для системных администраторов, которые, возможно, не знают, как с этим бороться или просто забыли все настроить должным образом. В первой части статьи рассматривается реальный взлом ISP, точнее клиентов провайдера, а во второй - рекомендации по повышению безопасности. Пример, приведенный в статье, используется лишь в демонстрационных целях для того, чтобы подчеркнуть всю значимость проблемы. Проблема, описанная в этой статье, - тривиальна и о ней часто забывают как пользователи, так и администраторы.
Часть первая
Наша цель - получить бесплатный доступ к Internet. Я не буду в этой статье приводить довольно долгие и сухие теоретические сведения, а опишу довольно простой пример, в реальности которого читатель сможет убедиться на практике. Как можно будет увидеть немного позже, кроме доступа к Internet мы можем получить доступ к любой информации халатного пользователя (далее жертва). Если быть более точным, то мы получаем доступ ко всему жесткому диску. А если компьютер жертвы используется для ведения бухгалтерии и организации производства предприятия, то последствия могут быть непредсказуемыми - коммерческая тайна перестает быть тайной.
Для дальнейшего понимания происходящего давайте разберемся кто же является нашей жертвой. Прежде всего, это сотрудник какого-нибудь малого предприятия (более серьезные конторы выделяют для доступа в Internet специальный сервер), который в свободное от работы время (обычно вечером, после 17-18 часов) работает в Internet за счет фирмы. Возможность того, что жертвой окажется обыкновенный домашний пользователь практически исключена - зачем мне расшаривать диски, если у меня одна машина? Правда, я пару раз встречал и таких пользователей: у одного дома находится небольшой офис (2 машины), а второй при настройке сети в Windows пошел по принципу Microsoft - ставим все.
Для получения доступа нам потребуются две небольшие программки и тестовый
доступ к Internet.. Одна из них - Legion. Как указано в документации,
Legion - это Open Share Scanner. Другими словами, эта программа ищет в
Сети компьютеры с "расшаренными" (*) дисками.
Сразу следует оговориться, что для работы сканера необходима операционная
система семейства Microsoft, основанная на технологии NT (Windows
NT4 Workstation/Server, 2000 Pro/Server). Несмотря на заявления разработчиков
Legion'а, эта программа некорректно работает в среде Windows 98. (**).
Legion может сканировать сети классов B и C.
Скачать программу можно по адресу [http://rhino9.ml.org]
Вторая программа, которая нам понадобиться - это Repwl. Более
подробно об этой программе можете прочитать в статье Алексея Павленко "Шпионы
как мы" - http://www.softerra.ru/review/security/8563/
Загрузить программу можно с сайта Soft4You - http://soft4you.com/vitas/pwltool.htm
Осталось получить тестовый доступ Рє Internet. Рто довольно просто. Для
этого позвоните интересующему вас провайдеру и узнайте параметры соединения
- практически у каждый провайдер предоставляет тестовый доступ. В крайнем
случае, нам подойдет и тестовый доступ от любого другого провайдера - при
тестовом входе в Сеть обычно закрывают доступ к WWW/FTP/POP/SMTP-службам
любого домена, кроме своего (то есть домена провайдера). А сканировать
порты нам ведь никто не запрещает, поэтому можно, чтобы жертва находилась
в любой другой сети. В крайнем случае, можно купить пару часов Internet
и у вас вообще не будет никаких ограничений, а только преимущества - вы
можете спокойно выкачивать MP3 или общаться по ICQ, а Legion медленно,
но уверенно будет продолжать свою работу.
Теперь перейдем к самому примеру. Метод прост, как все гениальное:
находим жертву, подключаем ее диск, копируем с него все файлы с расширением
pwl, используем Repwl и подключаемся к провайдеру, но уже не за свой счет.
При этом мы рассчитываем, что жертва использует операционную систему Windows
95/98: в большинстве случаев это действительно так.
Подключаемся к Internet и запускаем Legion (см. рис 1).
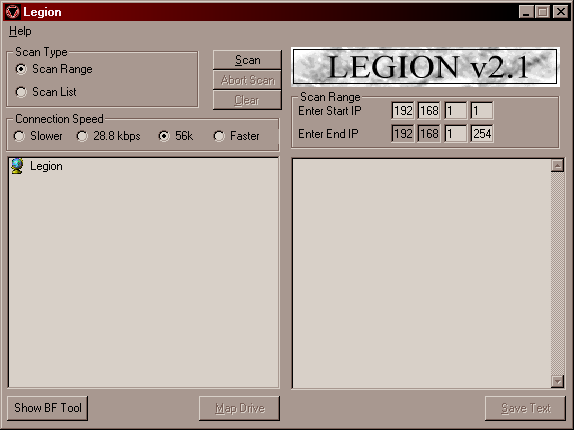
Р РёСЃ. 1. Legion
Затем вводим диапазон IP-адресов для сканирования (Scan Range). Обычно здесь нужно ввести диапазон IP-адресов, выделенный вашему провайдеру. Если вы не знаете, что ввести, выполните программу winipcfg.
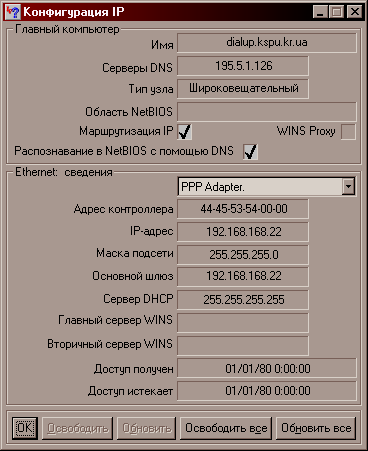
Рис. 2. Программа winipcfg
Обычно для тестового входа IP-адрес выделяются из той же подсети. На рисунке
1 наш IP-адрес - 192.168.168.22, то есть он не является реальным IP-адресом,
а входит в диапазон IP-адресов, выделенный для использования в локальных
сетях класса С. В этом случае обратите внимание на сервер DNS - 195.5.1.26.
Ртот адрес уже является реальным Рё РјС‹ можем сканировать диапазон 195.5.1.1
- 195.5.1.254 (сеть класса С - маска 255.255.255.0). Когда Legion найдет
жертву, веделите ее и нажмите на кнопку Map Drive (см. рис 1). Даже если
доступ к диску закрыт паролем, нажмите на кнопку Show BF Tool (Brut Force).
Теперь только осталось скопировать все PWL-файлы. Не пользуйтесь для этого
Windows Explorer или любой другой программой с графическим интерфейсом,
например, Windows Commander - ужасно медленно. Лучше запустите консоль
(я имею в виду то, что в Windows называется Сеанс MS-DOS) и выполните команду:
copy Z:\windows\*.pwl c:\
Я предполагаю, что диску, который вы подключили, назначена буква Z и каталогом Windows является \Windows.
Кроме доступа к диску "только чтение" довольно часто пользователи используют полный доступ. Вот тут действительно полный простор для творчества - можно Windows "деинсталлировать" или прописать в c:\autoexec.bat строчку echo y | c:\windows\format.com c: /q
Обычно процесс сканирования не займет много времени. Как я уже отмечал, сканировать лучше после 18 часов, примерно до девяти-десяти часов вечера. Если вы не самый невезучий человек в мире (или пользователи вашего ISP самые продвинутые и уже прочитали эту статью), то приблизительно за 2-3 часа у вас уже должно быть около шести PWL-файлов.
Р